執筆:Nori(薬Talk編集長・薬剤師)/調剤薬局勤務26年。管理薬剤師を経て、現在はチェーン薬局の本社部門で店舗運営支援を担当しています。
本サイトは、薬剤師をはじめとする医療従事者向けの情報提供サイトです。記載内容は告示・通知・添付文書などの原文を確認したうえでまとめています。一般の方が医薬品の使用を判断される際は、必ず医師・薬剤師にご相談ください。
【広告】本ページには広告が含まれます。記事の内容は広告主の影響を受けていません。
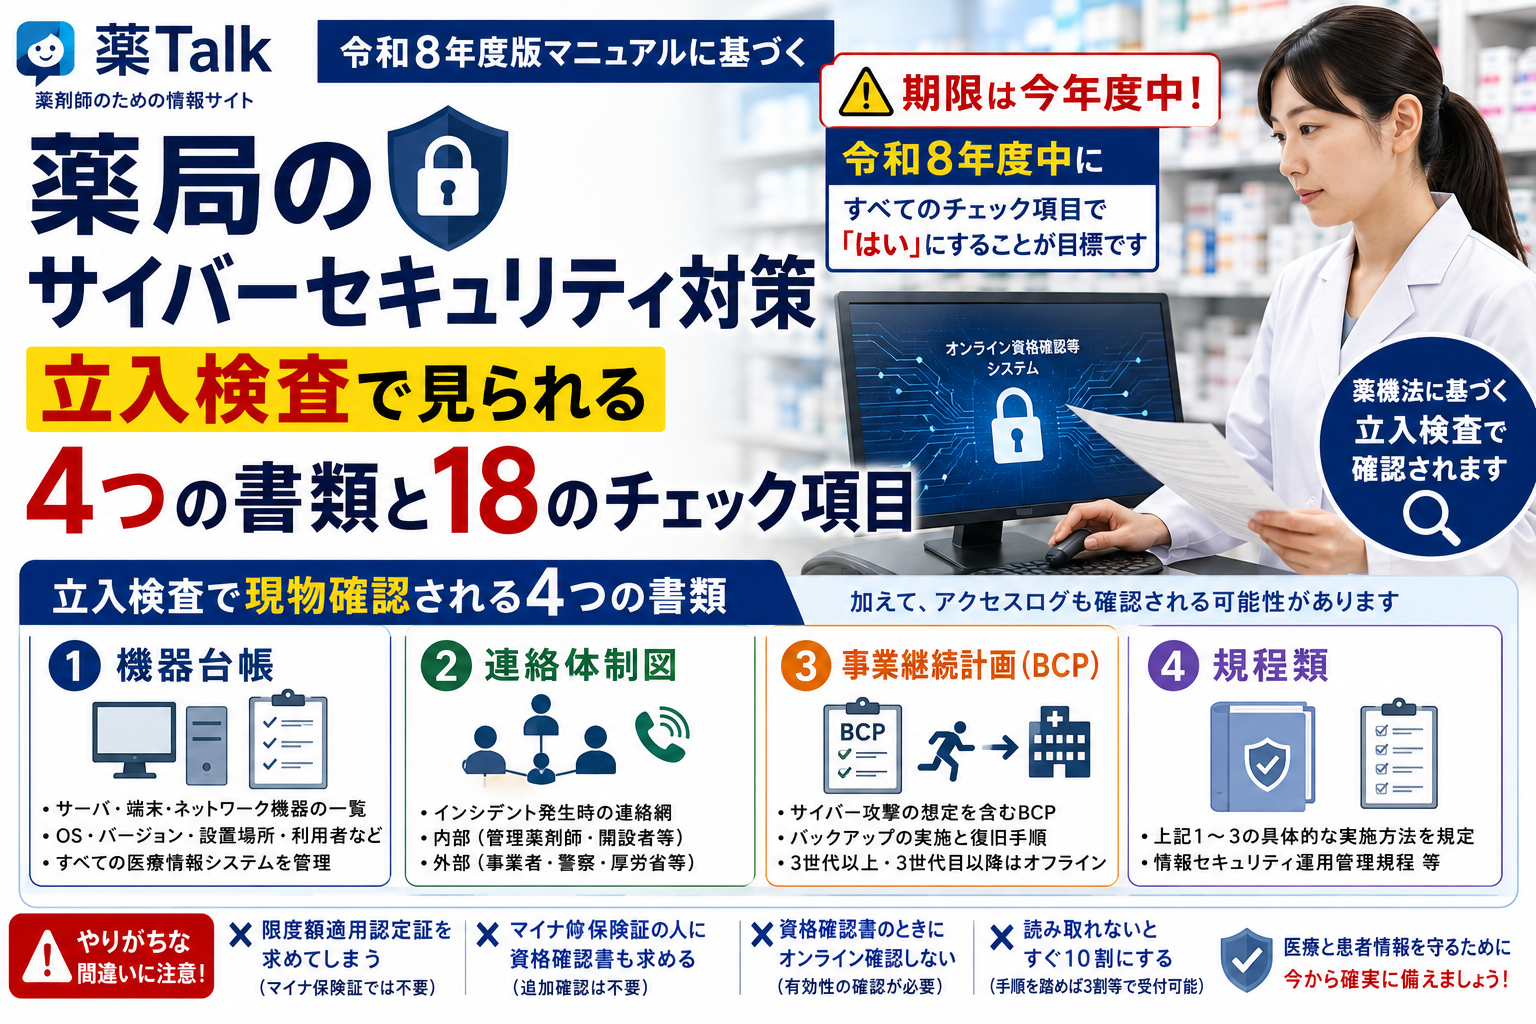
薬機法に基づく立入検査で、サイバーセキュリティ対策が確認されます。
厚生労働省が公表した「令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル」に、そう明記されています。しかも4種類の書類は現物を確認されます。
さらに——
医療機関等は「医療機関・薬局確認用」について令和8年度中にすべてのチェック項目で「はい」にマルがつくように、事業者と連携して取り組むようにしてください。
期限は今年度中です。「うちはレセコンだけだから関係ない」では済みません。
マニュアル原文から、薬局が何をすればいいのかを整理します。
立入検査で何を見られるのか
マニュアルには「~立入検査時、チェックリストを確認します~」という囲み記事があります。
医療法第25条第1項に基づく立入検査では、病院、診療所及び助産所においてサイバーセキュリティ確保のために必要な取組を行っているかを確認することとしています。また、薬機法に基づく立入検査では、薬局においてサイバーセキュリティ確保のために必要な取組を行っているかを確認することとしています。
確認される内容は2段階です。
① チェックリストの記入状況(全項目)
「医療機関・薬局確認用」と「事業者確認用」のすべての項目について、確認日と回答等が記入されていることを確認されます。
つまり事業者(レセコンベンダー等)に書いてもらったチェックリストも、薬局が回収して持っていないといけないということです。ここを見落としている薬局は多いはずです。
② 現物を見せる4つの書類
このうち、2-①の台帳、3-①の連絡体制図、3-③の事業継続計画(BCP)、4-①の規程類は現物を確認しますので、立入検査までに作成してください。
| 書類 | 中身 |
|---|---|
| 機器台帳 | サーバ・端末・ネットワーク機器の一覧 |
| 連絡体制図 | インシデント発生時の内部・外部の連絡網 |
| BCP | サイバー攻撃の想定を含む事業継続計画 |
| 規程類 | チェック項目の具体的な実施方法を定めた運用管理規程等 |
この4つは「作ってある」だけでは足りず、その場で出せる状態にしておく必要があります。加えて、アクセスログも「立入検査の際に直接確認する可能性があります」と書かれています。
【広告】薬剤師の求人・派遣・転職「ファルマスタッフ」
株式会社メディカルリソースが運営する薬剤師専門サービスです(2000年設立)。転職だけでなく「派遣」を扱っているのが特徴で、有料職業紹介(13-ユ-010743)と労働者派遣(派13-010770)の両方の許可を持っています。拠点は全国12支店。運営元は日本調剤グループです——選ぶ材料になるので書いておきます。

「派遣」は、常勤か辞めるかの二択しかないと思っている人ほど知っておく価値があります。いま動く予定がなくても相場は交渉材料になりますし、地域差は大きい——厚労省の偏在指標で見ると、足りない地域ほど条件は動きます。在宅に移りたい方は「力を入れています」を届出で見分ける方法もどうぞ。
※ 本記事の制度・添付文書に関する記載はすべて原文を確認しており、広告主の影響を受けていません。
チェック項目は全部で18
4つの区分に分かれています。
1. 体制構築(1項目)
- ① 医療情報システム安全管理責任者を設置している
薬局の場合、管理薬剤師や開設者が兼務する形が現実的です。マニュアルには「経営層が就くことが望ましいが、規模・組織によっては企画管理者が兼務することもある」とあります。
2. 医療情報システムの管理・運用(14項目)
- ① サーバ・端末・ネットワーク機器の台帳管理を行っている
- ② リモートメンテナンスを利用している機器の有無を事業者に確認した
- ③ 事業者からMDS/SDS(医療情報セキュリティ開示書)を提出してもらう
- ④ 職種・担当業務別のアクセス権限を設定している(管理者権限対象者の明確化)
- ⑤ 退職者等の不要なアカウントを削除・無効化している
- ⑥ セキュリティパッチを適用している
- ⑦ パスワードは英数字混在の8文字以上(二要素認証採用までは13桁以上)
- ⑧ パスワードの使い回しを禁止している
- ⑨ USBストレージ等の接続を制限している
- ⑩ バックグラウンドの不要なソフトウェア・サービスを停止している
- ⑪ アプリケーションログイン時の二要素認証を実装している(端末)
- ⑫ OSログイン時の二要素認証を実装している(サーバ)
- ⑬ アクセスログを管理している(サーバ)
- ⑭ 接続元制限を実施している(ネットワーク機器)
3. インシデント発生に備えた対応(3項目)
- ① 組織内と外部関係機関(事業者・厚生労働省・警察等)の連絡体制図がある
- ② 業務継続に必要な情報を検討し、バックアップの実施と復旧手順を確認している
- ③ サイバー攻撃の想定を含むBCPを策定している
4. 規程類の整備(1項目)
- ① 上記1〜3のすべての項目について、具体的な実施方法を運用管理規程等に定めている
誤解されやすい3つのポイント
① パスワードは「8文字以上」ではない場合がある
チェック項目の見出しは「英数字の混在した8文字以上」ですが、条件付きです。
※強固なパスワード
・英数字混在させた13桁以上の推定困難な文字列
・二要素以上の認証の場合、英数字を混在させた8文字以上の推定困難な文字列
二要素認証を入れていない薬局は、13桁以上が求められます。8文字で「はい」にマルをつけていたら、要件を満たしていない可能性があります。
あわせてマニュアルにはこう書かれています。
ユーザ向けログインパスワードをモニターに付箋で貼る等の管理は絶対に避けなければなりません。
——これはそのまま、明日レセコンの周りを見回すべき指摘です。
② 二要素認証は「予定」でも「はい」にできる
⑪⑫の項目名には続きがあります。
アプリケーションログイン時の二要素認証を実装している。又は令和9年度以降初回のシステム更改時に実装予定である
今すぐ全薬局に二要素認証の導入費用を求めるものではありません。ただし「次の更改で入れる」という計画があることが前提です。ベンダーとの更改計画に織り込んでおく必要があります。
③ 「事業者と契約していない」は免除ではない
運用・保守契約がない場合、2-②(リモートメンテナンス)と2-③(MDS/SDS)の確認は求められません。ただし——
その場合の医療情報システムの保守管理について医療機関等が責任を負っていることとなりますのでご留意下さい。
項目が減る代わりに、責任が薬局に移ります。セキュリティアップデートも自分でやることになります。
薬局で優先度が高い項目
18項目を一度に片付けるのは現実的ではありません。薬局の規模で、費用をかけずに今日から着手できて、かつ立入検査で見られるものから並べます。
| 優先 | 項目 | 理由 |
|---|---|---|
| 最優先 | 2-① 機器台帳 | 現物確認あり。他の項目の土台にもなる |
| 最優先 | 3-① 連絡体制図 | 現物確認あり。1枚で作れる |
| 最優先 | 4-① 規程類 | 現物確認あり。全項目の受け皿 |
| 最優先 | 3-③ BCP | 現物確認あり。作成に最も時間がかかる |
| 高 | 2-⑤ 不要アカウント削除 | 費用ゼロ。退職者IDが残っている薬局は多い |
| 高 | 2-⑦⑧ パスワード | 費用ゼロ。13桁ルールの見落としに注意 |
| 高 | 2-② リモートメンテナンス確認 | ベンダーに聞くだけ。攻撃の主要経路 |
| 中 | 2-④ アクセス権限 | 管理者権限を全員に付けていないか確認 |
| 中 | 2-⑨ USB制限 | 運用ルールで対応可能 |
| 計画的に | 2-⑪⑫ 二要素認証 | 更改時でよい。ベンダーと計画を立てる |
機器台帳から始めるのが最短です。台帳を作る過程で、どの機器が誰の管理下にあるか、リモート接続はどこにあるか、使っていないアカウントは何か——が自然に見えてきます。
機器台帳に何を書くか
マニュアルの記載例に沿うと、次の項目です。
- 管理番号/メーカー/OS
- ソフトウェア名/ソフトウェアバージョン
- IPアドレス/コンピュータ名
- 設置場所/利用者
- 登録日/状態(稼働・停止)/説明
薬局の場合、対象になるのはレセコン・電子薬歴の端末とサーバ、オンライン資格確認端末、無線LANルータ、複合機——ネットワークにつながっているものすべてです。
マニュアルは「自身の医療機関等で保有するすべての医療情報システムについて台帳管理を行っていれば、『はい』にマルをつけてください」としています。1台でも漏れたら「はい」にはなりません。
連絡体制図に入れるもの
マニュアルには「連絡体制図の例2(薬局)」が掲載されています。含めるべき連絡先は次のとおりです。
- 施設内の連絡先(管理薬剤師・開設者・安全管理責任者)
- 事業者(レセコン・電子薬歴のベンダー)
- 情報セキュリティ事業者・外部有識者
- 都道府県警察の担当部署
- 厚生労働省や所管省庁等
厚生労働省の連絡先も明記されています。
【連絡先】厚生労働省医政局医療情報担当参事官室 03-6812-7837
この番号を体制図に書いておくだけでも、いざというときに探す時間がなくなります。
バックアップは「3世代以上」が目安
3-②の解説に、実務的な指針があります。
重要なファイルについては、不正ソフトウェアの混入による影響が波及しないよう複数の方式で世代管理するよう設計し(中略)
例えば、3世代以上で管理する場合、日次でバックアップを行うならば、「3世代以上」とは「3日以上」のバックアップを確保することになります。
3世代目以降のバックアップはオフライン(物理的あるいは論理的に書き込み不可の状態)にする等の対策が望ましいです。
ランサムウェアはバックアップも暗号化します。ネットワークにつながったままのバックアップは、被害時に役に立ちません。オフラインの世代を必ず持ってください。
そしてBCPについて、マニュアルはこう釘を刺しています。
B CPを策定していても、実際には運用できず、バックアップが復旧できない事例も多数発生しています。医療機関等、事業者のいずれにおいても、BCP訓練を実施していることが望ましいです。
記入と点検のルール
- 各項目の実施状況を確認し、「はい」または「いいえ」にマルをつけ、確認した日付を記入する
- 「いいえ」の場合は令和8年度中の目標日を記入する
- 紙媒体・電子媒体のどちらでもよい
- 少なくとも年に1回は、チェックリストを用いた点検を実施する
- 複数のシステムを使っている場合、システムを提供している事業者ごとに確認を求める
事業者確認用に「対象外」がついた項目は、その責任を薬局が負います。マニュアルは事業者側に「責任分界の認識齟齬がないか、必ず確認して下さい」と求めていますが、薬局側からも確認しておくべきところです。
今年度中にやることチェックリスト
- ◻️ 医療情報システム安全管理責任者を決めた(管理薬剤師等の兼務で可)
- ◻️ 機器台帳を作成した(レセコン・薬歴・資格確認端末・ルータ・複合機すべて)
- ◻️ 連絡体制図を作成した(ベンダー・警察・厚労省03-6812-7837を含む)
- ◻️ BCPを策定した(サイバー攻撃の想定を含む)
- ◻️ 運用管理規程に、全項目の具体的な実施方法を定めた
- ◻️ ベンダーに「事業者確認用」チェックリストを送り、回収した
- ◻️ ベンダーにリモートメンテナンスの有無を確認した
- ◻️ 退職者のアカウントを削除・無効化した
- ◻️ 二要素認証がないシステムのパスワードを13桁以上にした
- ◻️ パスワードの使い回しをやめた
- ◻️ 付箋のパスワードを撤去した
- ◻️ 全員に管理者権限を付与していないか確認した
- ◻️ USBの接続制限のルールを決めた
- ◻️ バックアップを3世代以上、うち3世代目以降はオフラインで保管している
- ◻️ 二要素認証を次回のシステム更改計画に織り込んだ
- ◻️ チェックリストに確認日を記入した
まとめ
- 薬機法に基づく立入検査で、薬局のサイバーセキュリティ対策が確認される
- 目標は令和8年度中に全18項目「はい」
- 台帳・連絡体制図・BCP・規程類の4つは現物確認。アクセスログも見られる可能性がある
- 事業者確認用チェックリストは薬局が回収して保管する
- 二要素認証がなければパスワードは13桁以上
- 二要素認証は次回更改時の実装予定でも「はい」にできる
- バックアップは3世代以上・3世代目以降はオフライン
- 点検は年1回以上
あわせて読みたい
- 電子的調剤情報連携体制整備加算 ~2026年度調剤報酬改定~ をやさしく解説
- オンライン服薬指導システムを比較 ~薬局が選ぶときの判断基準~
- 薬局にAIをどう入れるか ~業務別に整理した導入の現在地~
- 電子お薬手帳を比較 ~薬局が選ぶときの判断基準~
出典
- 厚生労働省「令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル ~医療機関・薬局・事業者向け~」
https://www.mhlw.go.jp/content/10808000/001716186.pdf - 厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版(令和8年6月)」
https://www.mhlw.go.jp/stf/shingi/0000516275_00006.html
※ 本記事は令和8年度版マニュアルの記載に基づきます。チェックリストの様式・最新版は厚生労働省のページからご確認ください。